W skrócie (TL;DR)
- Chainalysis potwierdziło wyciek danych uwierzytelniających wszystkich swoich klientów, w tym FBI, Microsoftu i giełdy Coinbase.
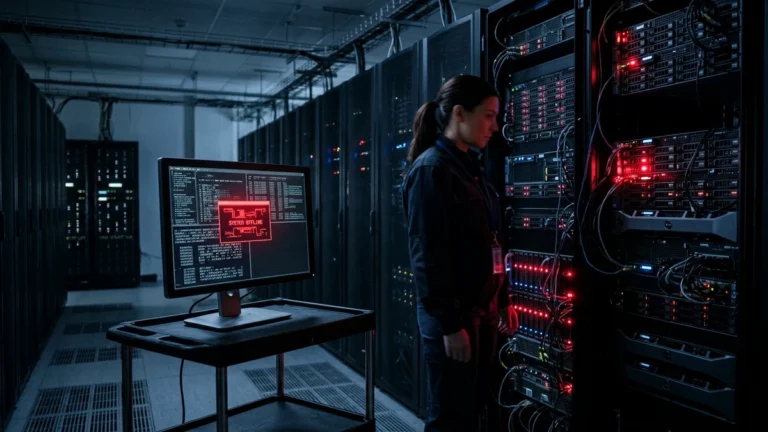
- Atakujący wykorzystali zaawansowane techniki oparte na ofensywnych agentach AI oraz metodę „on-path attack” (MitM).
- Skradziono nie tylko metadane, ale także hasze haseł i aktywne tokeny sesyjne, co wymusiło całkowite wyłączenie usług Reactor i KYT.
- Firma wprowadza restrykcyjną politykę dostępu opartą na białych listach IP i obowiązkowej rotacji kluczy API.
Sytuacja, w której firma zajmująca się ściganiem cyberprzestępców sama staje się ofiarą spektakularnego włamania, zawsze budzi ogromne emocje. Jednak przypadek Chainalysis to coś więcej niż wizerunkowa wpadka. To sygnał ostrzegawczy dla całego sektora finansowego i organów ścigania. Jako analityk rynku bezpieczeństwa muszę podkreślić, że mamy do czynienia z jednym z najbardziej zuchwałych ataków ostatnich miesięcy, gdzie tradycyjne zabezpieczenia zawiodły w starciu z nową generacją zagrożeń napędzanych przez sztuczną inteligencję.
Chainalysis to nie jest zwykły startup. To fundament współczesnej analityki blockchain, z którego usług korzystają takie potęgi jak amerykańskie FBI, US Air Force, a na rynku komercyjnym giganci pokroju Microsoftu czy Barclays. Fakt, że napastnicy zdołali przejąć dane uwierzytelniające całej bazy użytkowników, stawia pod znakiem zapytania integralność procesów dochodzeniowych prowadzonych na całym świecie. Choć firma uspokaja, że dane graficzne dochodzeń i repozytoria atrybucji nie zostały naruszone, samo przejęcie tokenów sesyjnych pozwalało na podszywanie się pod analityków w czasie rzeczywistym.
Anatomia ataku: Agenci AI i słabość infrastruktury pośredniczącej
Najbardziej niepokojącym elementem tego incydentu jest wykorzystanie przez hakerów „ofensywnych technik agentowych” opartych na AI. Nie mówimy tu o prostym phishingu, ale o zautomatyzowanych skryptach, które potrafią samodzielnie adaptować się do napotkanych barier systemowych. To ewolucja zagrożeń, o której pisałem już przy okazji analizy GPT-6 Cyber i jego zdolności do generowania exploitów. W przypadku Chainalysis, AI pomogło napastnikom zidentyfikować luki w narzędziach wewnętrznych, co doprowadziło do przeprowadzenia tzw. ataku on-path (znanego szerzej jako Man-in-the-Middle).
W praktyce oznacza to, że hakerzy zdołali wpiąć się w infrastrukturę przesyłową, przechwytując dane krążące między klientami a serwerami firmy. To technicznie trudne zadanie, sugerujące albo kompromitację dostawcy usług chmurowych, albo głęboką infiltrację węzłów sieciowych. Skutek był opłakany: napastnicy uzyskali dostęp do skrótów haseł (password hashes) oraz, co gorsza, „żywych” tokenów sesyjnych. Posiadając taki token, haker nie musi znać hasła użytkownika – może po prostu wejść do systemu jako zalogowany analityk, mając dostęp do wszystkich jego uprawnień i danych.
Skala rażenia: Od rządowych agencji po giełdy kryptowalut
Lista klientów Chainalysis czyta się jak „Who is Who” globalnego sektora finansowego i bezpieczeństwa narodowego. Kiedy mówimy o wycieku danych „wszystkich użytkowników”, mamy na myśli tysiące kont należących do funkcjonariuszy federalnych, pracowników giełd takich jak Coinbase czy instytucji bankowych typu Barclays. Choć początkowo firma bagatelizowała sprawę, twierdząc, że wyciekły jedynie „nieistotne metadane”, środowa aktualizacja obnażyła brutalną prawdę. Skradziono pełne imiona, nazwiska, adresy e-mail oraz identyfikatory organizacyjne.
W polskich realiach, gdzie coraz więcej instytucji finansowych i organów skarbowych zaczyna korzystać z profesjonalnych narzędzi do śledzenia przepływów na blockchainie, taki incydent jest katastrofalny. Ujawnienie ról organizacyjnych pozwala hakerom na precyzyjne targetowanie kolejnych ataków typu Business Email Compromise (BEC). Wiedząc dokładnie, kto w danej instytucji zajmuje się nadzorem nad transakcjami krypto, grupy przestępcze mogą przygotować spersonalizowane kampanie malware, podobne do tych, które niedawno dotknęły Binance, gdzie północnokoreańscy hakerzy ukradli ponad 6 miliardów dolarów.
| Parametr ataku | Chainalysis (Listopad 2026) | Binance (Incydent z malware) | Ledger (Hardware implants) |
|---|---|---|---|
| Główny wektor | AI Agents / On-path attack | Social Engineering / Malware | Supply Chain Attack |
| Zakres wycieku | 100% bazy klientów (hasła/tokeny) | Infrastruktura portfeli | Fizyczne urządzenia / Dystrybucja |
| Status usług | Offline (Reactor, KYT, API) | Aktywne po łataniu | Wstrzymana sprzedaż w Azji |
| Główne ryzyko | Kradzież tożsamości analityków | Bezpośrednia kradzież środków | Utrata kluczy prywatnych |
Co to oznacza w praktyce?
Jeśli Twoja organizacja korzysta z rozwiązań Chainalysis, musisz założyć, że dane dostępowe Twoich pracowników są w rękach osób trzecich. Samo zresetowanie hasła to za mało, ponieważ skradzione tokeny sesyjne mogły zostać już wykorzystane do zainstalowania tylnych furtek w API. Konieczne jest natychmiastowe wdrożenie białej listy adresów IP (IP allowlisting) oraz pełna rotacja wszystkich kluczy API używanych w systemach automatycznego monitorowania transakcji (KYT). Do czasu pełnego audytu infrastruktury przez Chainalysis, każda aktywność na koncie powinna być traktowana jako potencjalnie podejrzana.
Odtwarzacz Reklamy Wideo TechTendency (16:9)
Automatyczny start bez dźwięku podczas przewijania artykułu
Reakcja i środki zaradcze: Czy białe listy IP wystarczą?
Reakcja Chainalysis była drastyczna, co tylko potwierdza powagę sytuacji. Wyłączenie portalu logowania oraz kluczowych produktów takich jak Reactor i Data Solutions to ruch, który paraliżuje pracę wielu departamentów compliance na całym świecie. Firma wymusza teraz na klientach dostarczenie zaufanych adresów IP, co ma być nowym, sztywnym fundamentem bezpieczeństwa. To powrót do koncepcji „twierdzy”, gdzie dostęp do wrażliwych narzędzi analitycznych jest możliwy tylko z konkretnych, zweryfikowanych lokalizacji biurowych lub tuneli VPN.
Z perspektywy inżynierskiej, takie podejście jest skuteczne przeciwko masowym atakom, ale rodzi problemy z elastycznością pracy zdalnej analityków. Co więcej, Chainalysis zapowiedziało obowiązkową rotację wszystkich kluczy API. To ogromne wyzwanie logistyczne dla dużych giełd kryptowalut, które mają te klucze zaszyte w dziesiątkach mikroserwisów odpowiedzialnych za automatyczne blokowanie podejrzanych depozytów. Każda minuta przestoju w działaniu API KYT (Know-Your-Transaction) to ryzyko przepuszczenia przez system środków pochodzących z przestępstw lub objętych sankcjami.
✅ Główne atuty techniczne
- Szybka decyzja o całkowitym odcięciu usług w celu powstrzymania eksfiltracji danych.
- Wdrożenie restrykcyjnego modelu IP allowlisting jako standardu dostępu.
- Transparentność w kwestii wykorzystania przez napastników agentów AI.
- Brak dowodów na manipulację danymi atrybucyjnymi blockchain.
❌ Słabe punkty i ograniczenia
- Całkowita kompromitacja bazy danych uwierzytelniających (100% użytkowników).
- Podatność na ataki typu on-path sugerująca luki w szyfrowaniu transportowym.
- Początkowe bagatelizowanie incydentu jako wycieku „nieistotnych metadanych”.
- Długotrwały przestój kluczowych narzędzi analitycznych (Reactor, KYT).
Najczęściej zadawane pytania (FAQ)
Czy moje środki na giełdzie są zagrożone przez wyciek w Chainalysis?
Dlaczego haszowanie haseł nie uchroniło użytkowników?
Jakie są rekomendacje dla firm korzystających z API Chainalysis?
💬 Gorąca dyskusja czytelników TechTendency
Pytanie od redakcji: Czy powierzenie bezpieczeństwa sieciowego algorytmom AI to jedyna droga walki z ofensywnymi agentami hakerskimi?
✍️ Przejdź do sekcji komentarzy