W skrócie (TL;DR)
- Google rozbiło infrastrukturę gigantycznego botnetu XCPE działającego na ponad 1,3 miliona przystawek Android TV.
- Za backdoor odpowiada chiński producent sprzętu Videostrong Technology, który celowo ukrył złośliwy kod w oprogramowaniu.
- Zainfekowane urządzenia były wykorzystywane do oszustw reklamowych oraz jako ukryte węzły residential proxy do routingu ruchu.
- Choć serwery sterujące botnetem wyłączono, zmodyfikowany kod na partycji systemowej wciąż pozostaje zagrożeniem na urządzeniach użytkowników.
Bezpieczeństwo ekosystemu urządzeń pod kontrolą systemu Android po raz kolejny stało się przedmiotem poważnej analizy inżynierskiej. Grupa Google Threat Intelligence (GTIG) opublikowała szczegółowy raport dotyczący operacji zneutralizowania rozbudowanej sieci typu botnet o nazwie XCPE. W szczytowym momencie swojej aktywności infrastruktura ta kontrolowała ponad 1,3 miliona certyfikowanych przystawek multimedialnych z Android TV. Sytuacja ta rzuca zupełnie nowe, niezwykle krytyczne światło na procedury weryfikacyjne stosowane przez gigantów technologicznych wobec dostawców sprzętu OEM.
Analiza techniczna przeprowadzona przez badaczy wykazała, że problem nie wynikał z jednorazowej infekcji oprogramowania pobranego przez użytkownika z zewnętrznego źródła. Zagrożenie miało charakter strukturalny i tkwiło bezpośrednio w fabrycznym firmware dostarczonym przez azjatyckiego producenta. Proceder ten uświadamia, jak trudne do wykrycia są zaawansowane techniki zaciemniania kodu i backdoorów umieszczanych na głębokich warstwach systemu operacyjnego, które omijają standardowe mechanizmy bezpieczeństwa Google Play Protect.
Mechanizm infekcji i rola producenta Videostrong
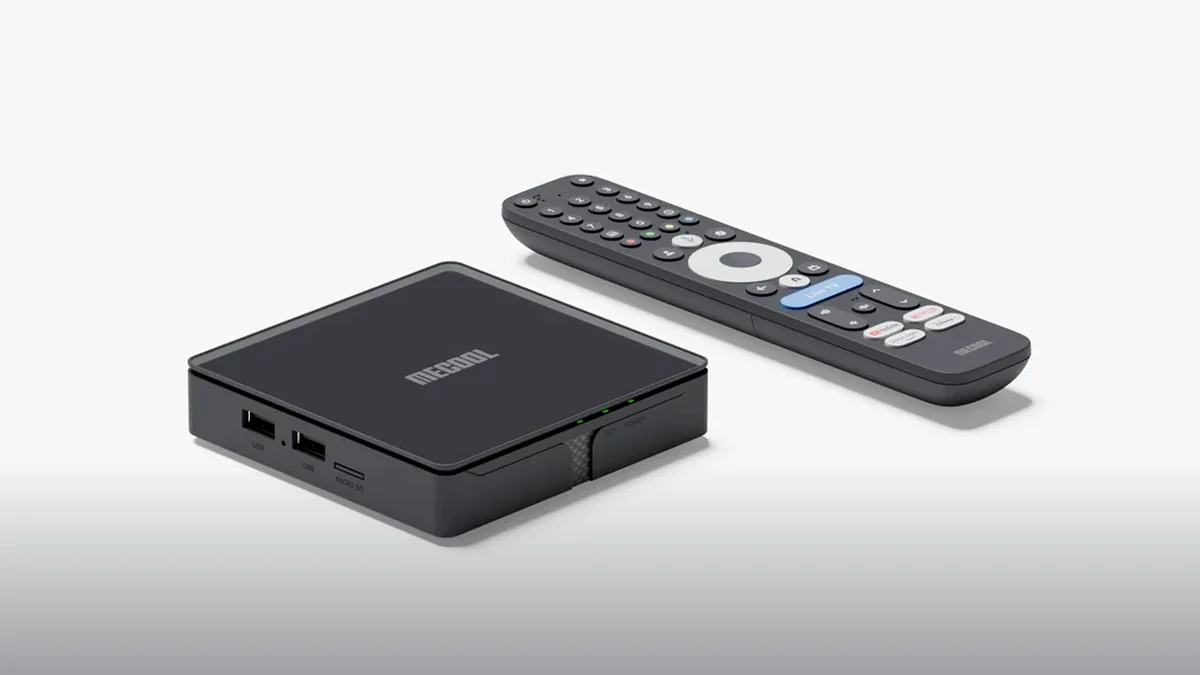
Za stworzeniem i dystrybucją komponentów botnetu XCPE stoi firma Videostrong Technology z siedzibą w Shenzhen. Producent ten dostarczał podzespoły oraz gotowe urządzenia dla wielu popularnych marek, w tym szeroko rozpoznawalnych na rynku przystawek marki MECOOL. Co szczególnie alarmujące, urządzenia te posiadały oficjalną certyfikację Google, co w założeniu miało gwarantować pełne bezpieczeństwo oraz zgodność z rygorystycznymi standardami ekosystemu Google TV i aplikacji Google Apps.
Złośliwy mechanizm opierał się na inteligentnie zaprojektowanym procesie eskalacji uprawnień. Po pierwszym uruchomieniu urządzenia w domowej sieci użytkownika, ukryty komponent o nazwie x.cpe lub pakiet com.oemservice nawiązywał łączność z zewnętrznymi serwerami sterującymi. Modulet ten posiadał uprawnienia systemowe, co pozwalało mu na celowe i trwałe wyłączenie wbudowanego mechanizmu Google Play Protect. Ponieważ kod znajdował się na partycji systemowej /oem/, każda próba prostego usunięcia zagrożenia kończyła się niepowodzeniem – po ponownym uruchomieniu przystawki złośliwe oprogramowanie instalowało się na nowo.
Przestępcza architektura szybko ewoluowała z prostego programu typu dropper w modularną platformę trzystopniową. Oprócz instalowania kolejnych modułów bez wiedzy użytkownika, operatorzy zyskali możliwość zdalnego wykonywania poleceń powłoki terminala, przechwytywania zawartości ekranu, a także skanowania całej lokalnej sieci domowej w poszukiwaniu innych podatnych urządzeń. Dostęp do zainfekowanych terminali był komercjalizowany i sprzedawany zewnętrznym partnerom na czarnym rynku, co czyniło z tego procederu niezwykle dochodowe przedsięwzięcie biznesowe.
Monetyzacja botnetu: Oszustwa reklamowe i residential proxy
Przejęte przez grupę Videostrong zasoby sprzętowe były intensywnie wykorzystywane w dwóch głównych celach komercyjnych generujących zyski dla cyberprzestępców. Pierwszym z nich były zaawansowane oszustwa reklamowe (ad fraud), polegające na generowaniu sztucznych, zautomatyzowanych odsłon i kliknięć w materiały promocyjne w tle, bez jakiejkolwiek interakcji ze strony człowieka. Drugim, znacznie bardziej powszechnym i ukrytym wektorem, było przekształcanie domowych łączy internetowych w komercyjne węzły typu residential proxy.
Usługi te polegały na routowaniu dużych wolumenów ruchu sieciowego pochodzącego od zewnętrznych podmiotów przez adres IP nieświadomego niczego właściciela przystawki TV. W ten sposób ruch internetowy zyskiwał pozory legalnego połączenia domowego, co skutecznie maskowało rzeczywiste źródło aktywności sieciowej. W trakcie śledztwa badacze bezpieczeństwa zidentyfikowali w kodzie przystawek kilka konkretnych zestawów SDK odpowiedzialnych za obsługę proxy, w tym rozwiązania należące do firm takich jak Oxylabs (AppSalt), NetNut czy Traffmonetizer. Skala zjawiska była ogromna – niezależne analizy grupy Trend Micro wykazały ponad 1,4 miliona zainfekowanych jednostek należących do ponad 200 różnych modeli urządzeń.
Przeczytaj również nasz poradnik o zabezpieczaniu urządzeń sieciowych przed lukami typu Zero-Day
| Parametr / Wskaźnik | Szczegóły techniczne | Wpływ na użytkownika |
|---|---|---|
| Liczba zainfekowanych urządzeń | Ponad 1,33 mln (szczytowo 1,47 mln) | Ogromna skala globalnego botnetu |
| Liczba podatnych modeli | Ponad 200 unikalnych modeli sprzętowych | Szerokie spektrum tanich przystawek z Chin |
| Główny wektor ataku | Ukryty backdoor w firmware na partycji /oem/ | Trwałość infekcji odporna na restarty |
| Główne zastosowanie botnetu | Residential proxy oraz oszustwa reklamowe | Wykorzystanie łącza i generowanie sztucznego ruchu |
Co to oznacza w praktyce?
Obecność fabrycznych backdoorów w certyfikowanych urządzeniach konsumenckich obnaża fundamentalne słabości globalnego łańcucha dostaw elektroniki. Kupując tanie przystawki multimedialne nieznanych marek z azjatyckich platform handlowych, użytkownicy nieświadomie wpuszczają do swojej domowej sieci trojana z uprawnieniami roota. Taki sprzęt może nie tylko kraść poufne dane czy obciążać domowe łącze internetowe jako punkt wyjściowy dla ruchu proxy, ale stanowi również bezpośrednią bramkę dla hataków lateralnych wymierzonych w inne komputery, serwery NAS i inteligentne gadżety IoT pracujące w tej samej podsieci LAN.
Odtwarzacz Reklamy Wideo TechTendency (16:9)
Automatyczny start bez dźwięku podczas przewijania artykułu
Działania zaradcze i reakcja międzynarodowych organów
Koordynowana akcja Google, wspierana przez japońską policję oraz niezależne organizacje zajmujące się cyberbezpieczeństwem, doprowadziła do fizycznego wyłączenia serwerów C2 (Command and Control) oraz kluczowych domen sterujących botnetem XCPE. Dzięki temu odcięto możliwość zdalnego wydawania poleceń dla tysięcy zainfekowanych przystawek oraz zatrzymano bieżącą eksploatację roboczą zasobów proxy. Zablokowano również infrastrukturę powiązaną z kilkunastoma mniejszymi rodzinami złośliwego oprogramowania, które były dogrywane przez operatorów w kolejnych etapach kampanii.
Pomimo sukcesu operacyjnego służb, sytuacja posiadaczy dotkniętego sprzętu pozostaje skomplikowana. Ponieważ złośliwy kod oprogramowania układowego był głęboko zintegrowany z partycją systemową urządzenia i potrafił skutecznie blokować usługi bezpieczeństwa Google Play Protect, samo odcięcie serwerów sterujących nie usuwa fizycznie backdoorów z pamięci flash przystawek. Użytkownicy posiadający modele takie jak MECOOL KM9PRO Max stoją przed trudnym zadaniem ręcznego flashowania czystego, pozbawionego modyfikacji oprogramowania alternatywnego (Custom ROM) lub całkowitej rezygnacji z dalszego użytkowania zagrożonego sprzętu na rzecz markowych odtwarzaczy multimedialnych.
Najczęściej zadawane pytania (FAQ)
Czym dokładnie był botnet XCPE i jak działał?
Które urządzenia zostały dotknięte tym zagrożeniem?
Czy usunięcie serwerów sterujących całkowicie usuwa zagrożenie z urządzeń?
💬 Gorąca dyskusja czytelników TechTendency
Pytanie od redakcji: Czy uważasz, że proces certyfikacji urządzeń przez gigantów technologicznych jest dziurawy i wymaga całkowitej przebudowy?
✍️ Przejdź do sekcji komentarzy