
W skrócie (TL;DR)
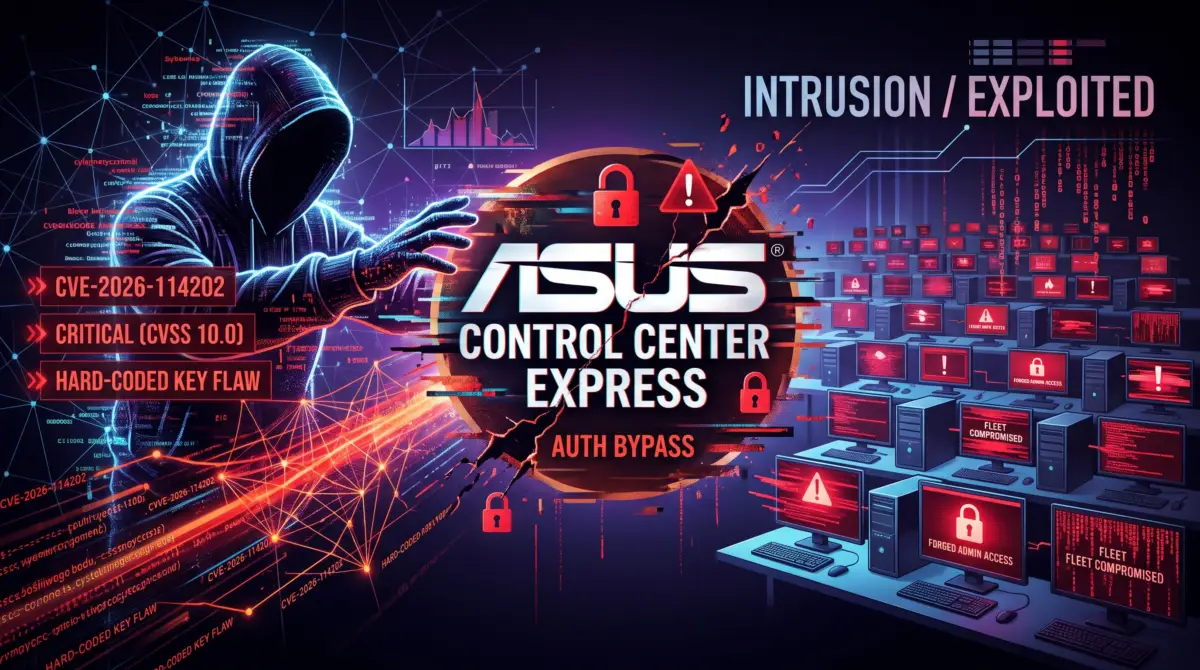
- ASUS Control Center Express ma trzy krytyczne podatności; najgorsza (CVE-2026-114202, CVSS 10.0) pozwala na zdalne przejęcie pełnej kontroli administracyjnej bez żadnych warunków wstępnych
- Wektor ataku: hard-coded klucz kryptograficzny umożliwia fałszowanie tokena autentykacyjnego i uzyskanie dostępu do całej floty zarządzanych komputerów
- Łatka dostępna: v1.7.29 — aktualizacja obowiązkowa dla wszystkich firm korzystających z tego narzędzia do zarządzania komputerami biznesowymi
- Dodatkowe zagrożenia: podatności w Control Center Enterprise i Armoury Crate wymagają również natychmiastowych aktualizacji
Kiedy ASUS opublikował w tym tygodniu biuletyn bezpieczeństwa dla Control Center Express, wiedziałem, że mamy do czynienia z czymś poważnym. Ale po przeanalizowaniu szczegółów wektorów ataku — to jest katastrofa dla każdej polskiej firmy, która zarządza flotą komputerów biznesowych przez to narzędzie.
Nie chodzi tu o zwykłą lukę, którą można obejść czy złagodzić. Chodzi o otwarte drzwi do całej infrastruktury IT. Każdy, bez żadnych uprawnień, może przejąć pełną kontrolę administracyjną nad każdym komputerem zarządzanym przez Control Center Express. Bez hasła. Bez interakcji użytkownika. Po prostu — przejąć.

Anatomia zagrożenia: hard-coded klucz to wyrok śmierci dla bezpieczeństwa
Zacznijmy od podstaw. ASUS Control Center Express to centralna konsola, którą administratorzy IT używają do monitorowania i zdalnego zarządzania flotami komputerów — głównie komputerów biznesowych i stacji roboczych. Narzędzie obsługuje ponad 200 modeli płyt głównych ASUS dla komputerów biznesowych, stacji roboczych i serii Corporate Stable Model.
Problem? Hard-coded klucz kryptograficzny. To oznacza, że klucz do całego systemu autentykacji jest zawarty bezpośrednio w kodzie aplikacji — nie jest generowany dynamicznie, nie jest przechowywany bezpiecznie, nie zmienia się. Jest tam. Zawsze. Dla każdej instalacji.
CVE-2026-114202 (CVSS 10.0) wykorzystuje ten klucz do fałszowania tokena autentykacyjnego. Atakujący może się podszywać pod administratora, uzyskać dostęp do konsoli zarządzającej, a następnie przejąć kontrolę nad każdym komputerem w sieci. Ransomware, eksfiltracja danych, sabotaż — wszystko jest możliwe.
Trzy podatności, trzy wektory ataku — każdy równie niebezpieczny
ASUS opublikował łatkę na trzy krytyczne podatności. Pierwsza, którą już opisałem, to maksimum na skali CVSS. Ale pozostałe dwie nie są znacznie lepsze.
CVE-2026-114204 to kolejny hard-coded klucz, ale z warunkami wstępnymi: atakujący musi mieć konto z niskimi uprawnieniami, a ofiarą może być tylko konto, które niedawno się logowało. To oznacza, że jeśli administrator właśnie się zalogował, haker może sfałszować token jego sesji i działać w jego imieniu. W praktyce? Wystarczy czekać na logowanie administratora — a to się dzieje codziennie.
CVE-2026-114205 to błąd autoryzacji. Użytkownik z niskimi uprawnieniami (np. zwykły pracownik z dostępem do konsoli) może utworzyć sobie konto administratora. To eskalacja uprawnień w czystej postaci — najpierw się dostajesz do systemu, potem podnosisz swoje uprawnienia do poziomu boga.
| CVE | Ocena CVSS | Typ podatności | Warunki wstępne | Zagrożenie |
|---|---|---|---|---|
| CVE-2026-114202 | 10.0 (Krytyczne) | Hard-coded klucz kryptograficzny | Brak | Zdalne przejęcie kontroli administracyjnej bez uprawnień |
| CVE-2026-114204 | Krytyczne | Hard-coded klucz sesji | Niskie uprawnienia + niedawno zalogowane konto ofiary | Fałszowanie tokena sesji zalogowanego konta |
| CVE-2026-114205 | Krytyczne | Błąd autoryzacji | Dostęp z niskimi uprawnieniami | Eskalacja uprawnień do poziomu administratora |
Które wersje są zagrożone? Praktycznie wszystkie, które nie są v1.7.29
ASUS mówi jasno: wszystkie wersje wcześniejsze niż v1.7.29 są podatne. Jednak tutaj pojawia się problem — rekordy CVE wymieniają tylko wersje do v1.7.27, a status v1.7.28 pozostaje niejasny. To oznacza, że jeśli Twoja firma korzysta z v1.7.28, nie wiadomo, czy jesteś bezpieczny, czy nie.
Praktycznie rzecz biorąc: jeśli nie masz v1.7.29, powinieneś założyć, że jesteś zagrożony. Punkt.
Co to oznacza w praktyce dla polskich firm?
Co to oznacza w praktyce?
Jeśli Twoja firma zarządza komputerami biznesowymi przez ASUS Control Center Express, masz kilka godzin, żeby działać. Nie dni — godziny. Każda minuta, którą czekasz, to minuta, w której haker może już być w Twoim systemie.
Scenariusz: atakujący penetruje sieć Twojej firmy (phishing, słaba konfiguracja, niezabezpieczony dostęp), znajduje Control Center Express, wykorzystuje CVE-2026-114202, przejmuje kontrolę administracyjną, a następnie instaluje ransomware na każdym komputerze w firmie. Twoja infrastruktura IT jest sparaliżowana. Pracownicy nie mogą pracować. Dane są szyfrowane. Haker żąda okupu.
To nie jest scenariusz science-fiction. To jest realna, natychmiastowa groźba dla każdej firmy, która nie zainstaluje łatki dzisiaj.
Jak się bronić? Kroki, które musisz podjąć teraz
Procedura jest prosta, ale wymaga natychmiastowego działania:
1. Zainstaluj v1.7.29 — Pobierz najnowszą wersję Control Center Express i zainstaluj ją na serwerze zarządzającym.
2. Zaktualizuj agentów na wszystkich zarządzanych urządzeniach — Przejdź do Select Function → Client Agent Updater i wypchnij aktualizacje na każdy komputer w sieci. To kluczowe — agenci muszą być w synchronizacji z serwerem.
3. Zweryfikuj wersje — Upewnij się, że każde urządzenie ma zainstalowaną najnowszą wersję agenta. Brak synchronizacji = potencjalna luka.
4. Audyt bezpieczeństwa — Rozważ przeprowadzenie audytu, aby sprawdzić, czy nie doszło już do nieautoryzowanego dostępu. Szukaj podejrzanych logowań, zmian konfiguracji, nowych kont administratora.
5. Monitorowanie logów — Włącz szczegółowe logowanie dostępu do Control Center Express i regularnie je przeglądaj. Każde logowanie z zewnątrz powinno być podejrzane.
ASUS nie zatrzymuje się na Control Center Express
To nie koniec złych wiadomości. ASUS wydał również łatki na inne produkty:
Control Center Enterprise i Datacenter — CVE-2026-126574 (krytyczne). Błąd autoryzacji pozwala zdalnemu użytkownikowi z rolą „Viewer” (przeglądającego) na zmianę hasła administratora i przejęcie konta. Dotyczy Control Center Datacenter w wersji 4.0.0.2 i wcześniejszych oraz Control Center Enterprise w wersji 3.1.0.8 i wcześniejszych. To oznacza, że nawet użytkownik z minimalnymi uprawnieniami może stać się bogiem systemu.
Armoury Crate — CVE-2026-112115 (wysoka ważność). Eskalacja uprawnień dla lokalnego użytkownika. Użytkownik z niskimi uprawnieniami może zmusić proces działający z podwyższonymi uprawnieniami do załadowania złośliwej biblioteki i uzyskać pełną kontrolę nad systemem. Dotyczy wszystkich wersji do i włącznie z 6.7.2.
Jeśli Twoja firma korzysta z któregokolwiek z tych produktów, musisz zaktualizować wszystkie. Dzisiaj.
Najczęściej zadawane pytania (FAQ)
Czy moja firma jest zagrożona, jeśli nie korzysta z ASUS Control Center Express?
Czy wystarczy zainstalować łatkę na serwerze, czy muszę aktualizować każdy komputer?
Jak sprawdzić, czy moja instalacja Control Center Express została zaatakowana?
Czy mogę czekać z aktualizacją do następnego okna serwisowego?
Czy ASUS wydał jakieś dodatkowe rekomendacje bezpieczeństwa?
💬 Gorąca dyskusja czytelników TechTendency
Pytanie od redakcji: Czy Twoja firma korzysta z ASUS Control Center Express do zarządzania komputerami? Czy już zainstalowałeś łatkę v1.7.29?
✍️ Przejdź do sekcji komentarzy